
2026年9月アップデート 〜1Passwordホスト型プロビジョニングへの移行手順書を公開〜
9月の主なアップデート内容
- 1Passwordホスト型プロビジョニングへの移行手順書を公開
- 生成AIのセキュリティ運用は万全ですか?
- 証明書認証で実現するフィッシング耐性MFA
- 2026年9月度の新規・更新コネクタ情報
1Passwordホスト型プロビジョニングへの移行手順書を公開
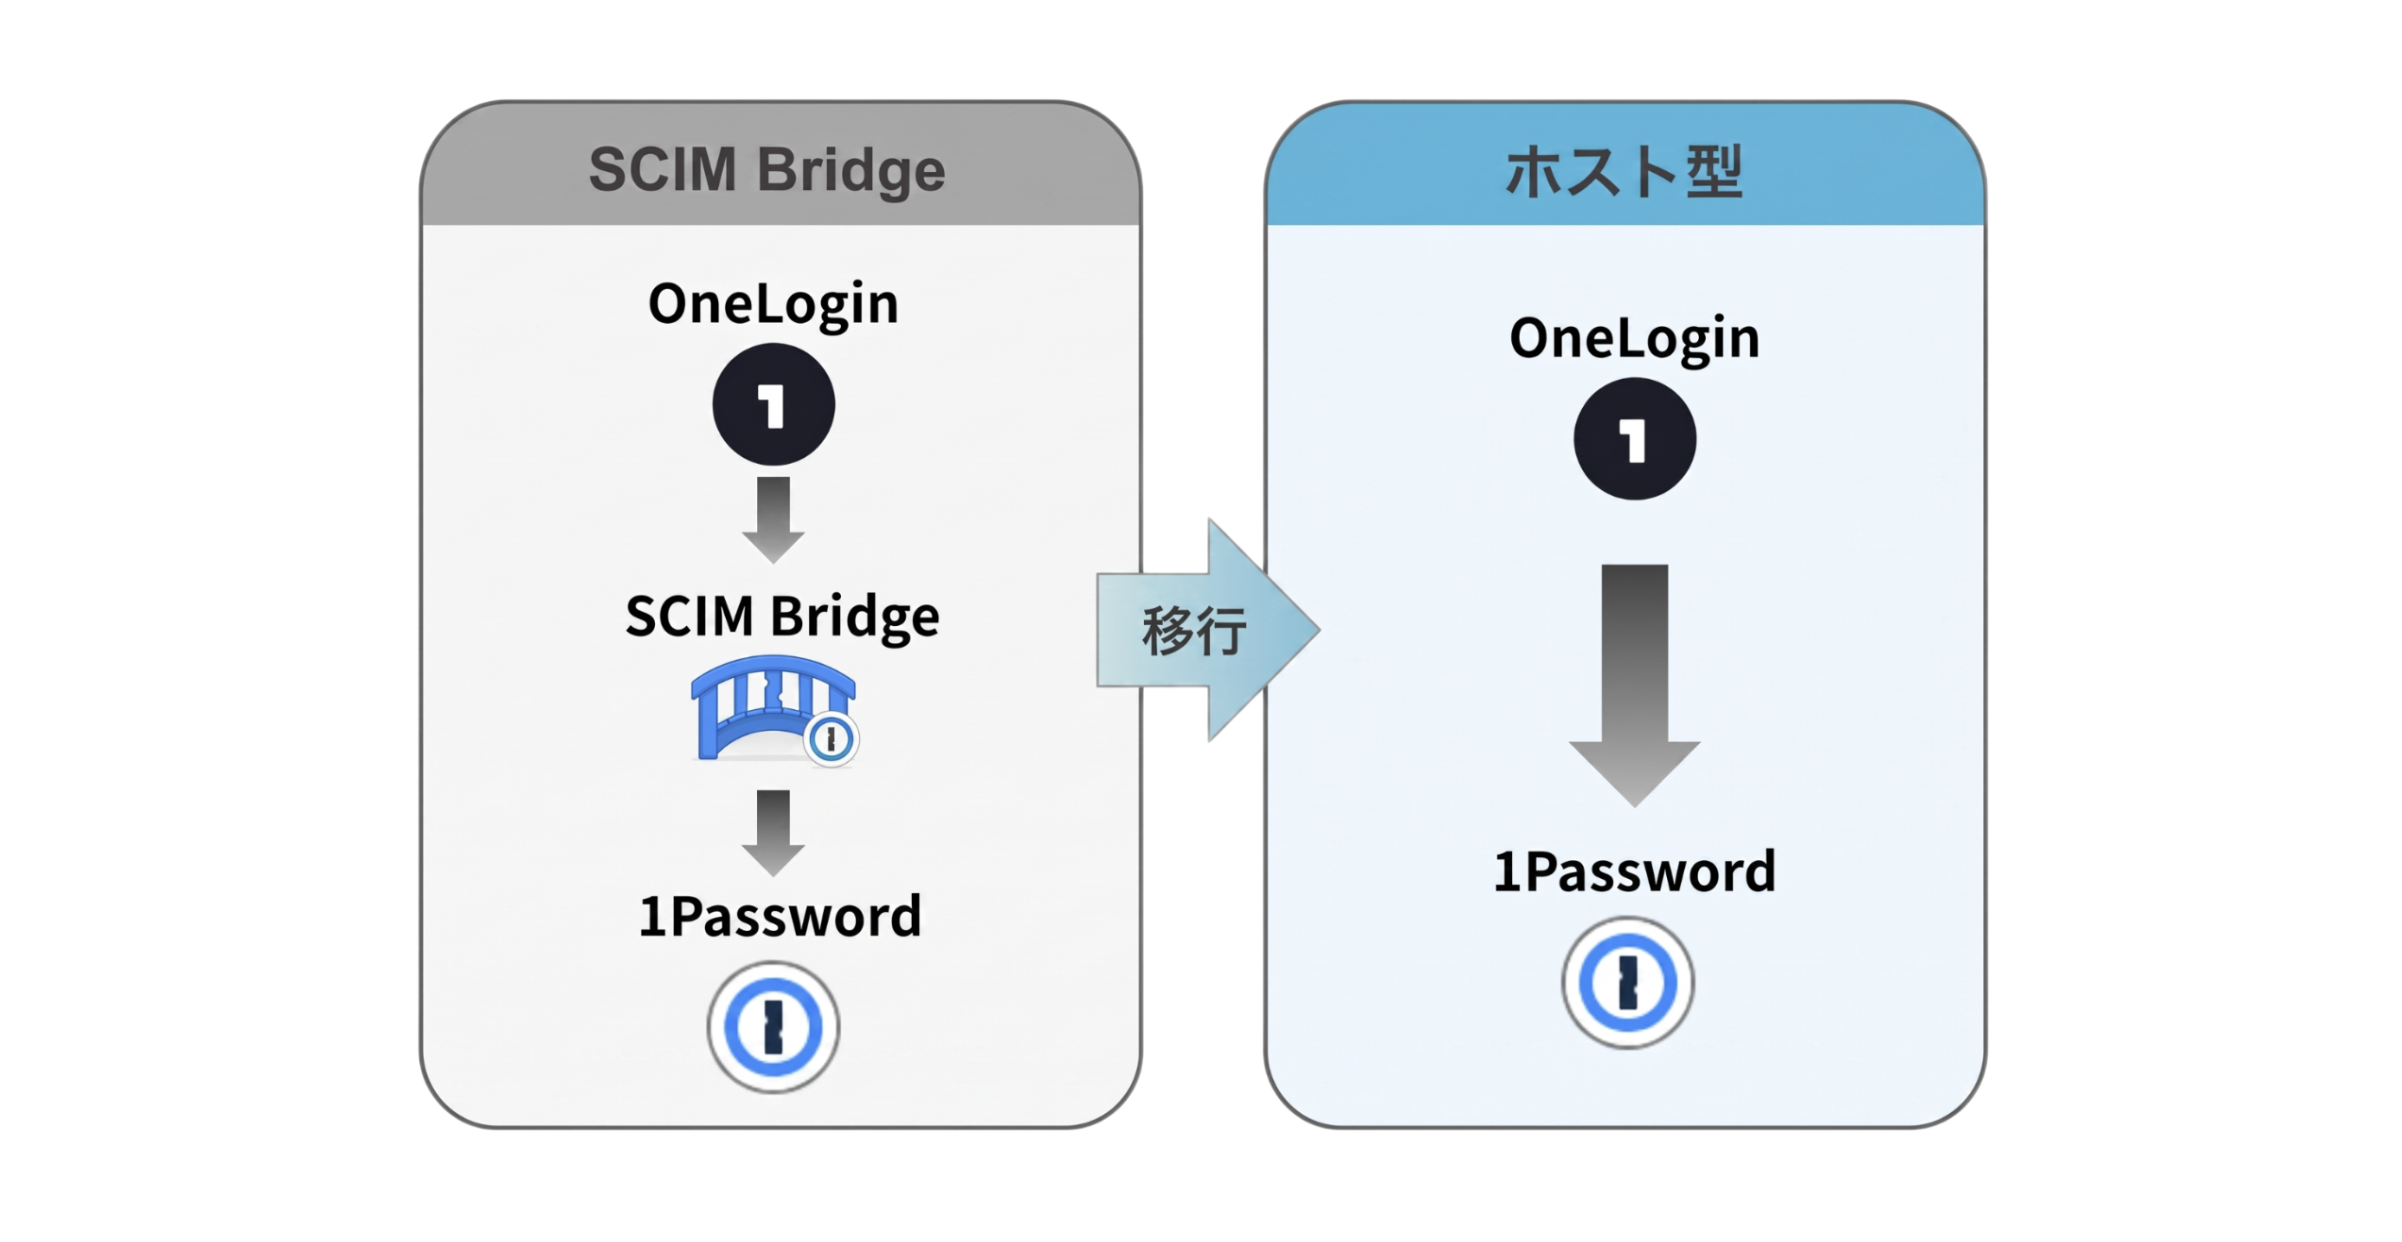
2026年7月にご紹介した「1Passwordホスト型ユーザープロビジョニング」への移行手順書を作成いたしました。
SCIM Bridgeから新たな方式であるホスト型ユーザープロビジョニングへ移行することで、SCIM Bridgeのデプロイに利用するAWSやAzureなどのサーバーが不要となります。これにより、管理工数や運用費の削減が可能です。
加えて、新方式では、ユーザー招待時にメールアドレスのドメインを暗号化して保護・検証するなど、セキュリティを強化する機能も備えています。
本移行手順書はヘルプセンターにて公開中です。ぜひご覧ください。
生成AIのセキュリティ運用は万全ですか?
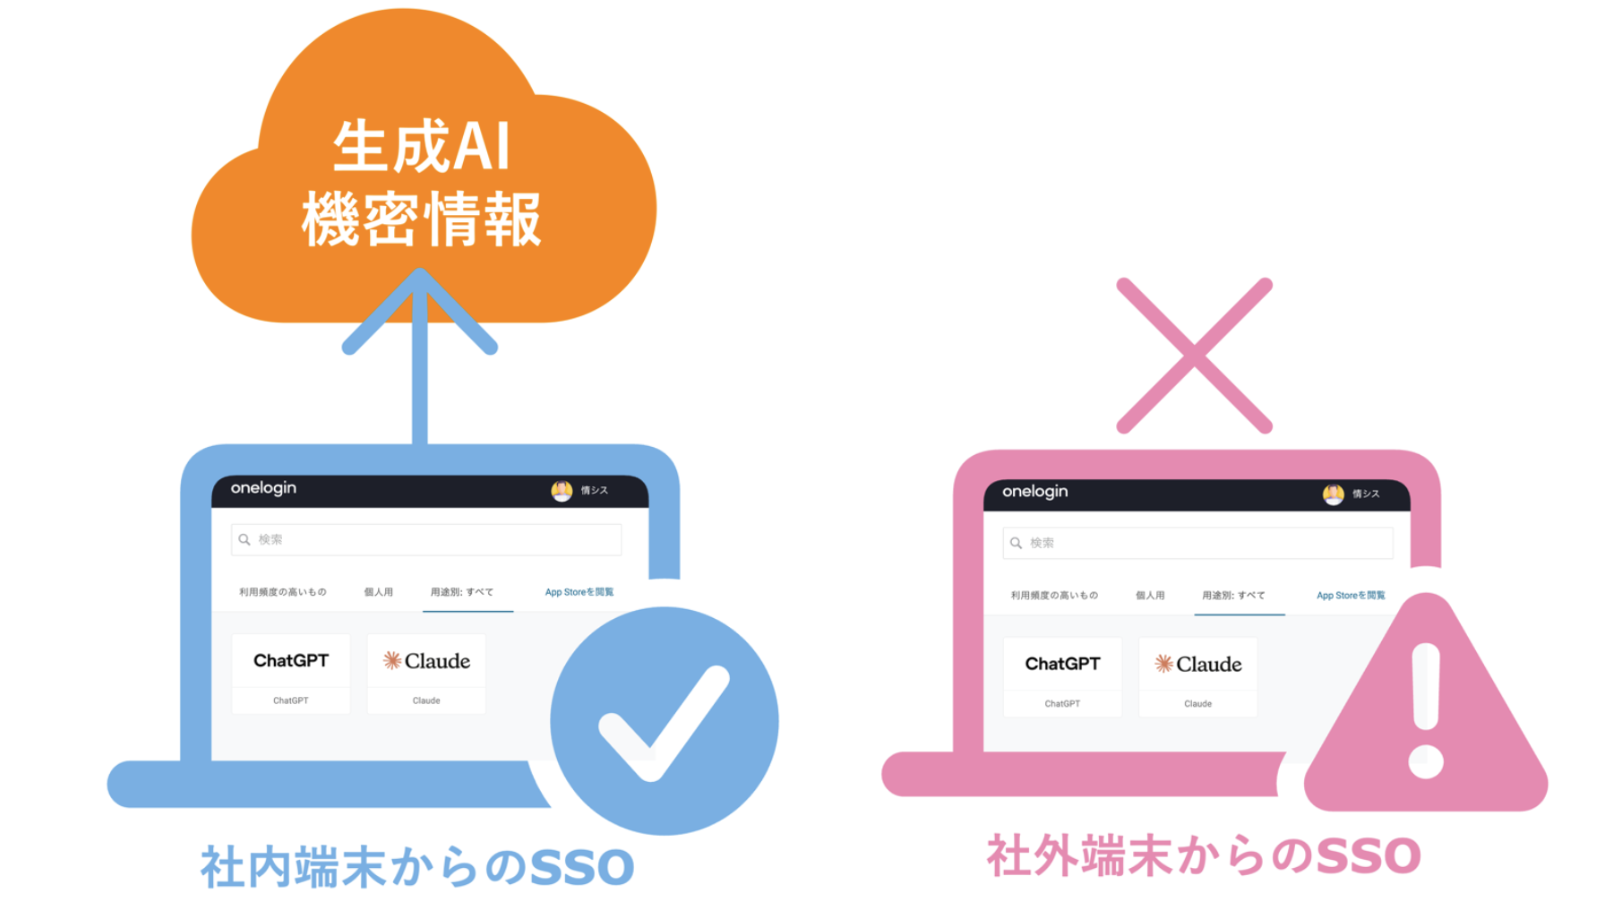
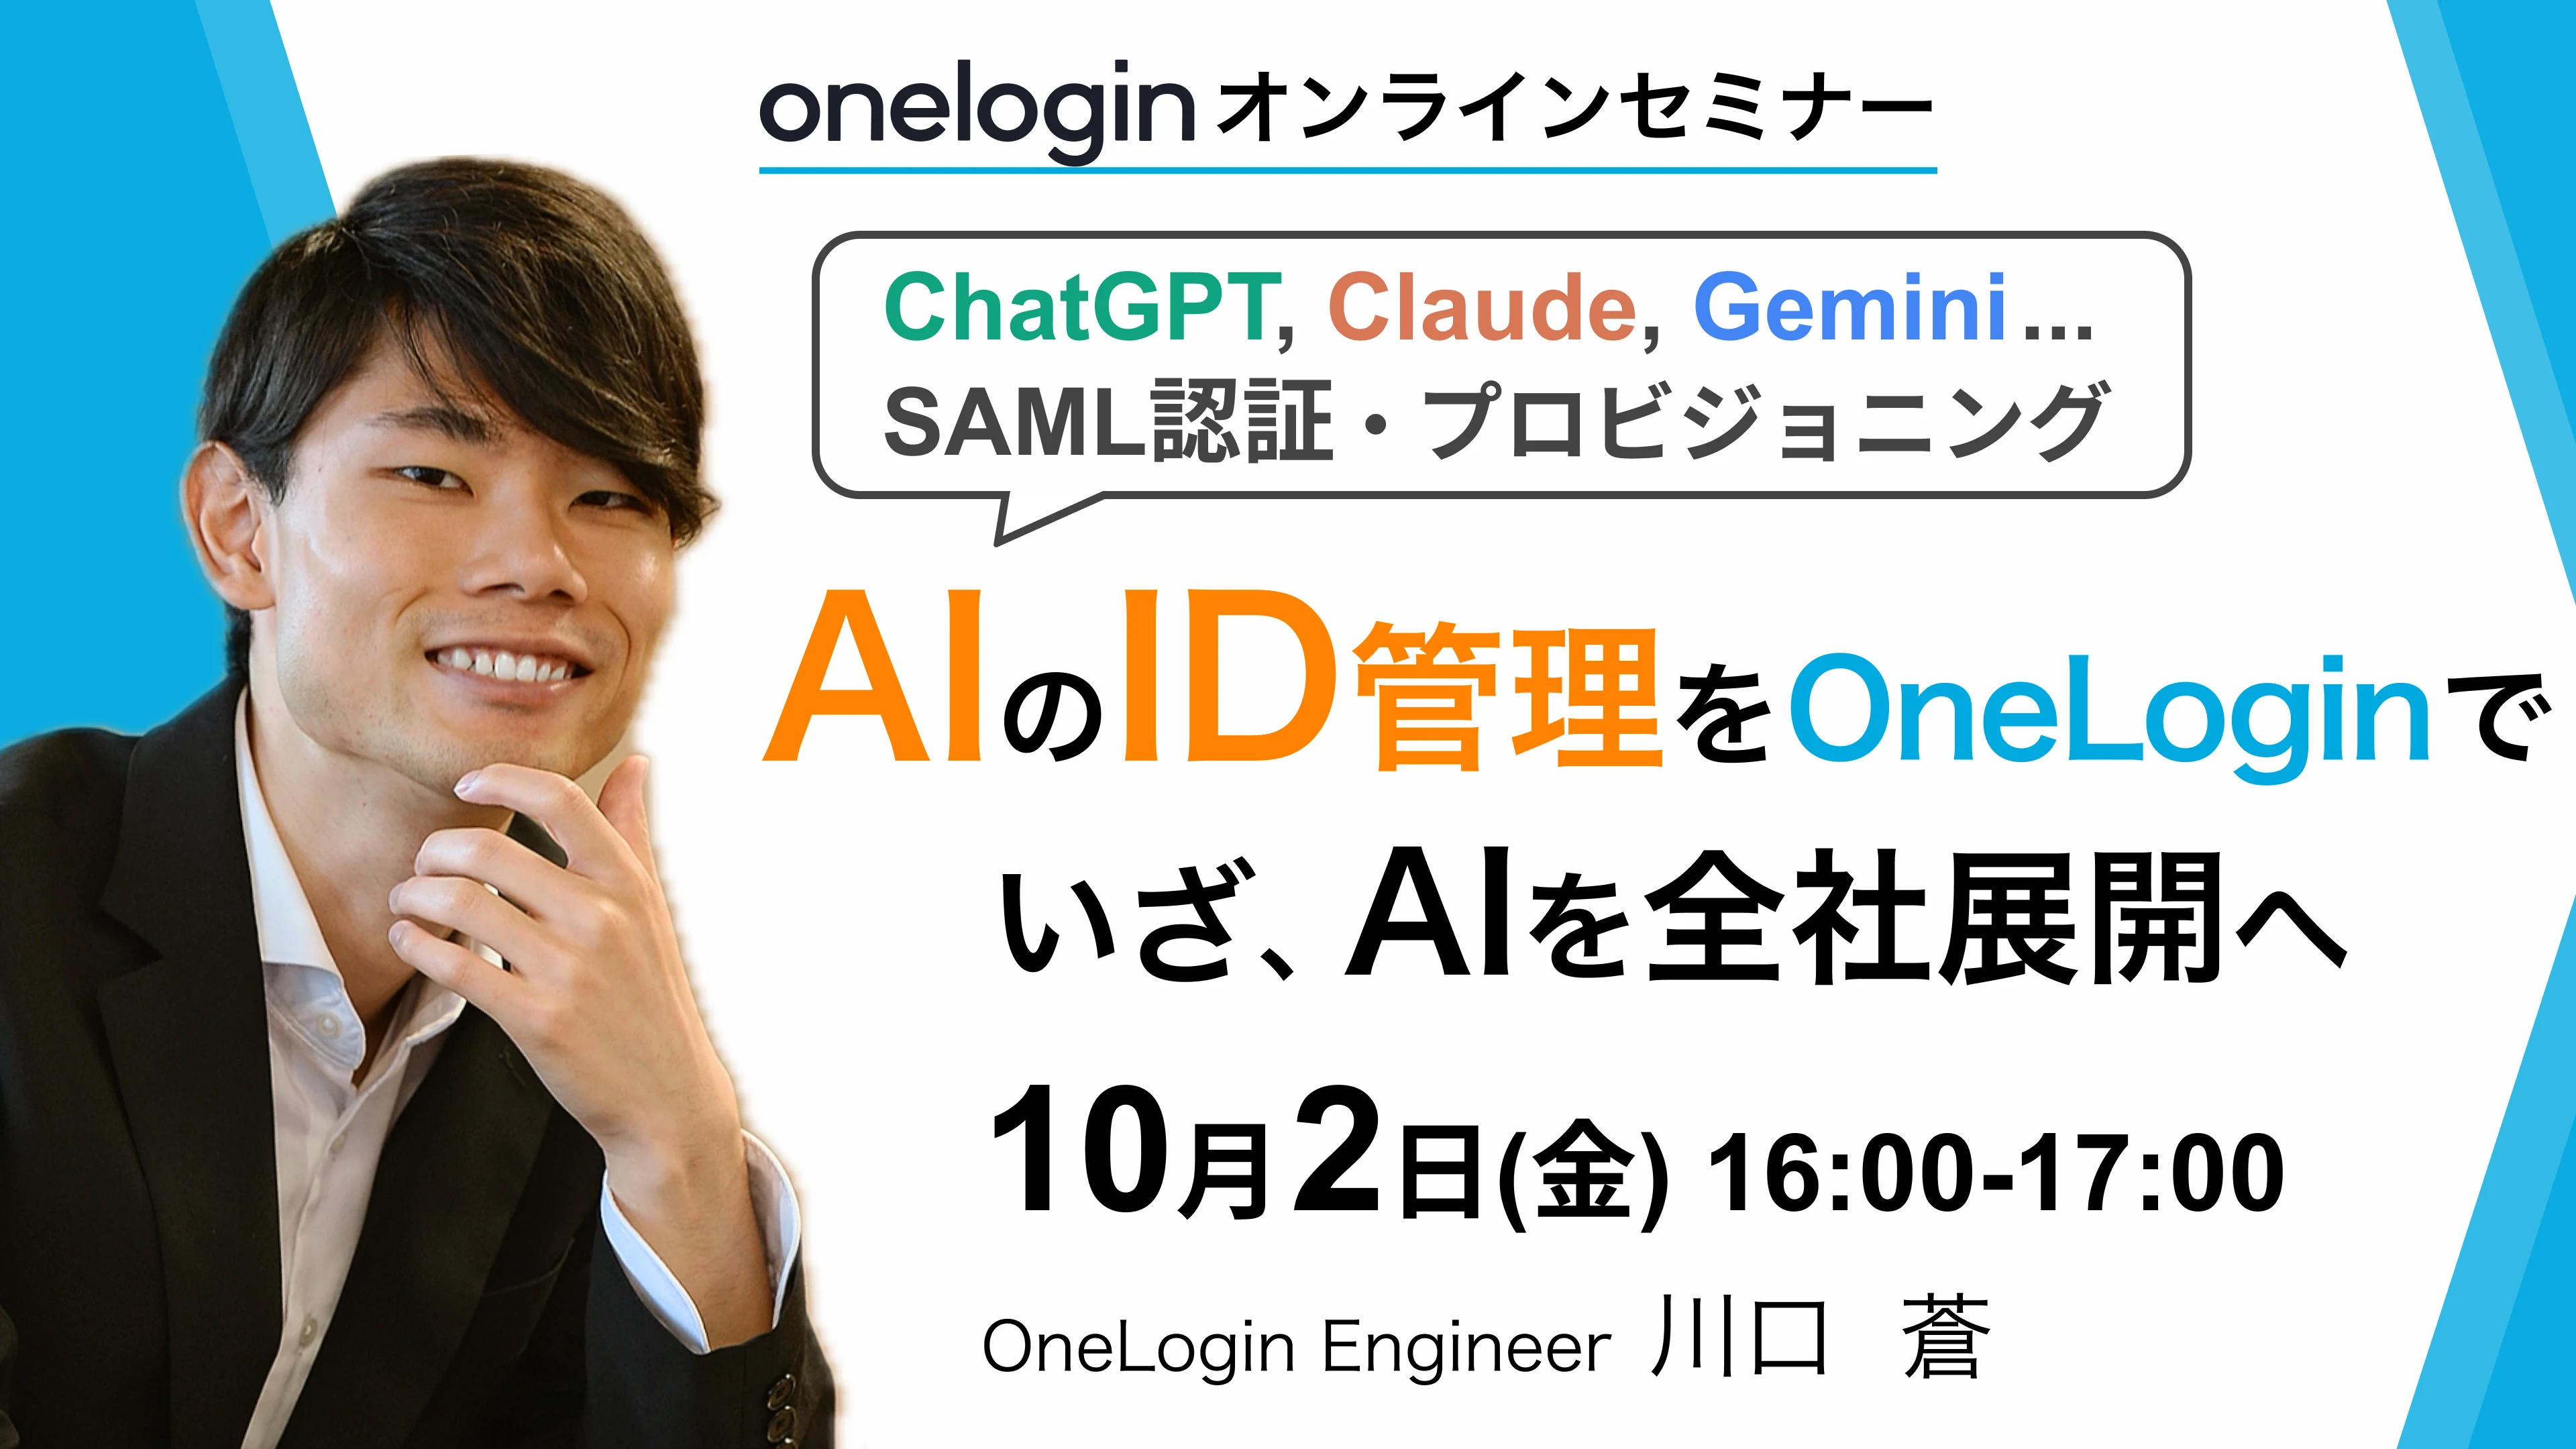
ChatGPTやClaudeなどの法人向け生成AIには、社内の機密情報や顧客情報などが入力されるケースがあります。そのため、会社で契約したAIアカウントだから安全 と判断するのではなく、「誰が」「どこから」「いつまで」アクセスできるのか まで考えたアクセス管理が重要です。
そこで、次のような構成をご紹介します。
-
生成AIへのログインをOneLoginに統合
OneLoginとChatGPTやClaudeをSAML連携し、従業員の認証をOneLoginに集約します。Claudeは、SAML連携後にClaude側でSSOを必須化することも可能です。 -
生成AIへのSSOを社内IPアドレスに限定
OneLoginのApp Policyを活用し、ChatGPTやClaudeへのSSOは会社の固定グローバルIPアドレスからのみ許可するポリシーを設定します。 許可されていないIPアドレスからSSOすると、OneLogin側でアクセスを拒否できます。 -
生成AI側でもセッションを制御
OneLoginのアクセス制限は、ChatGPTやClaudeで既に確立されているセッションには適用されないため、生成AI側でもセッション時間を制限します。再認証時にOneLoginでアクセス元を再判定することで、社外からのアクセスを拒否することが可能です。
証明書認証で実現するフィッシング耐性MFA
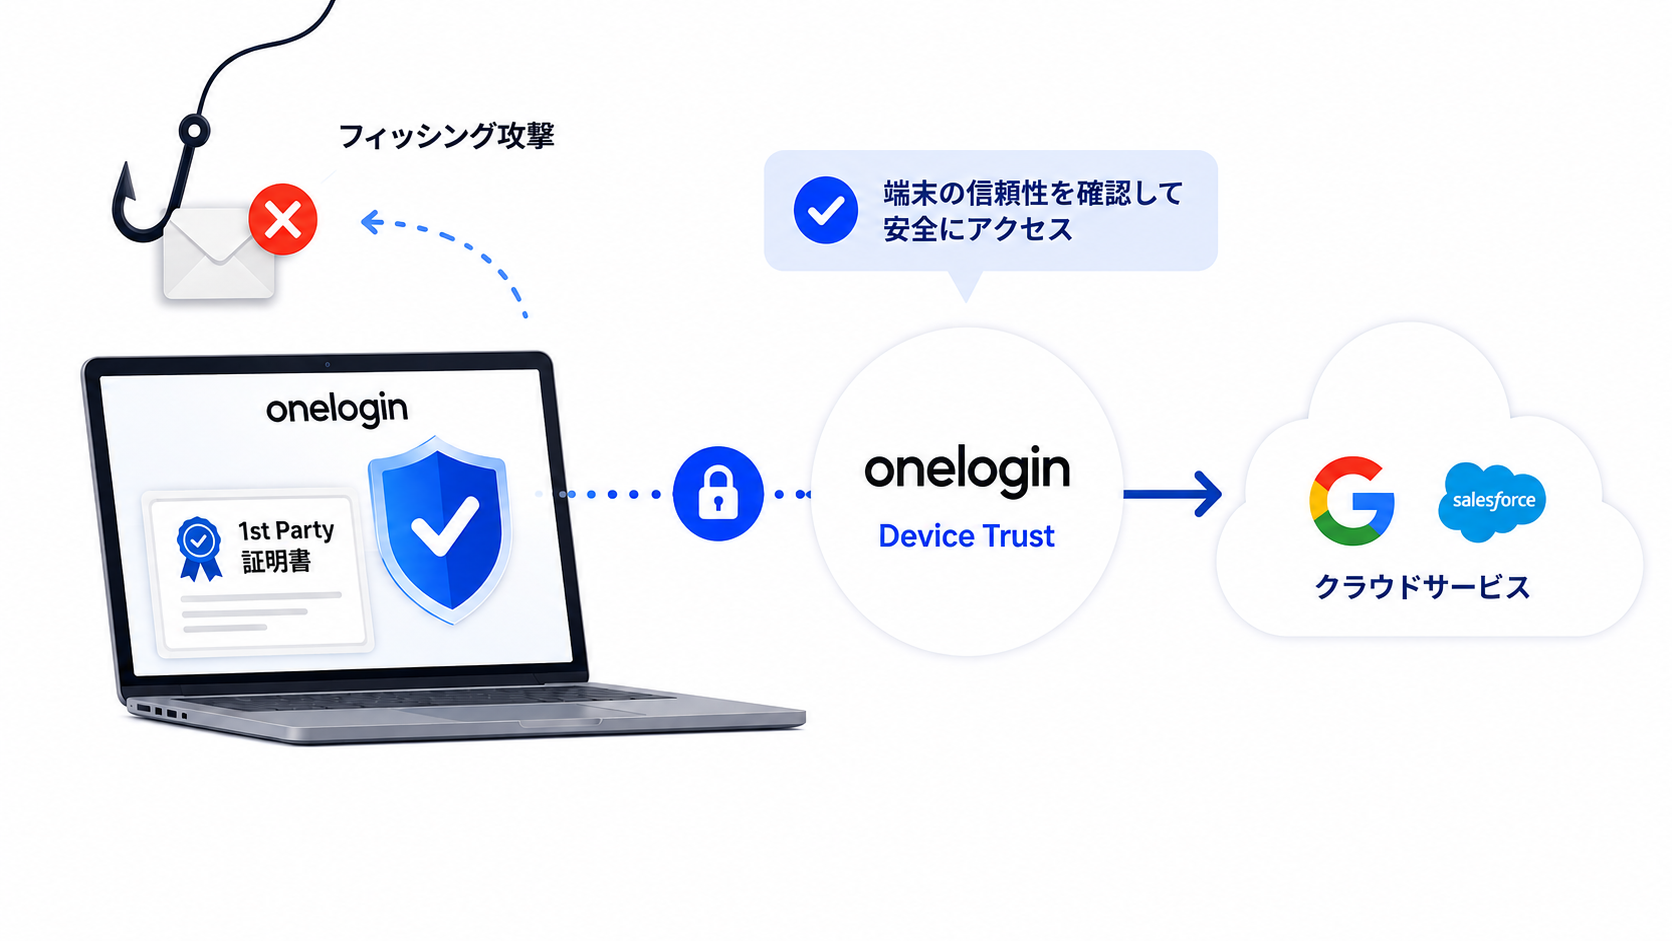
近年、クラウドサービスでは、アカウントのセキュリティ強化を目的として、従来のMFAに加えて、フィッシング攻撃に強い「フィッシング耐性MFA」を求める動きが進んでいます。Salesforceをはじめ、クラウドサービスにおける認証要件は強化されており、こうした傾向は今後も続くことが予想されます。そのため、利用環境に応じた認証方法を準備しておくことが重要です。
OneLoginの1st Party証明書を利用した証明書認証(Device Trust)では、端末にインストールされた証明書を利用して端末の信頼性を確認します。パスワードやワンタイムパスワードの入力に依存しないため、生体認証に対応していない環境でも、フィッシング耐性を備えた認証を実現できます。
また、1st Party証明書は、ご契約のOneLoginライセンスに含まれており、追加費用なくご利用いただけます。クラウドサービスのMFA要件強化への対応や、より安全な認証環境を実現する選択肢として、OneLoginのDevice Trustを検討してみてはいかがでしょうか。
2026年9月度も各サービスとの連携を強化しました
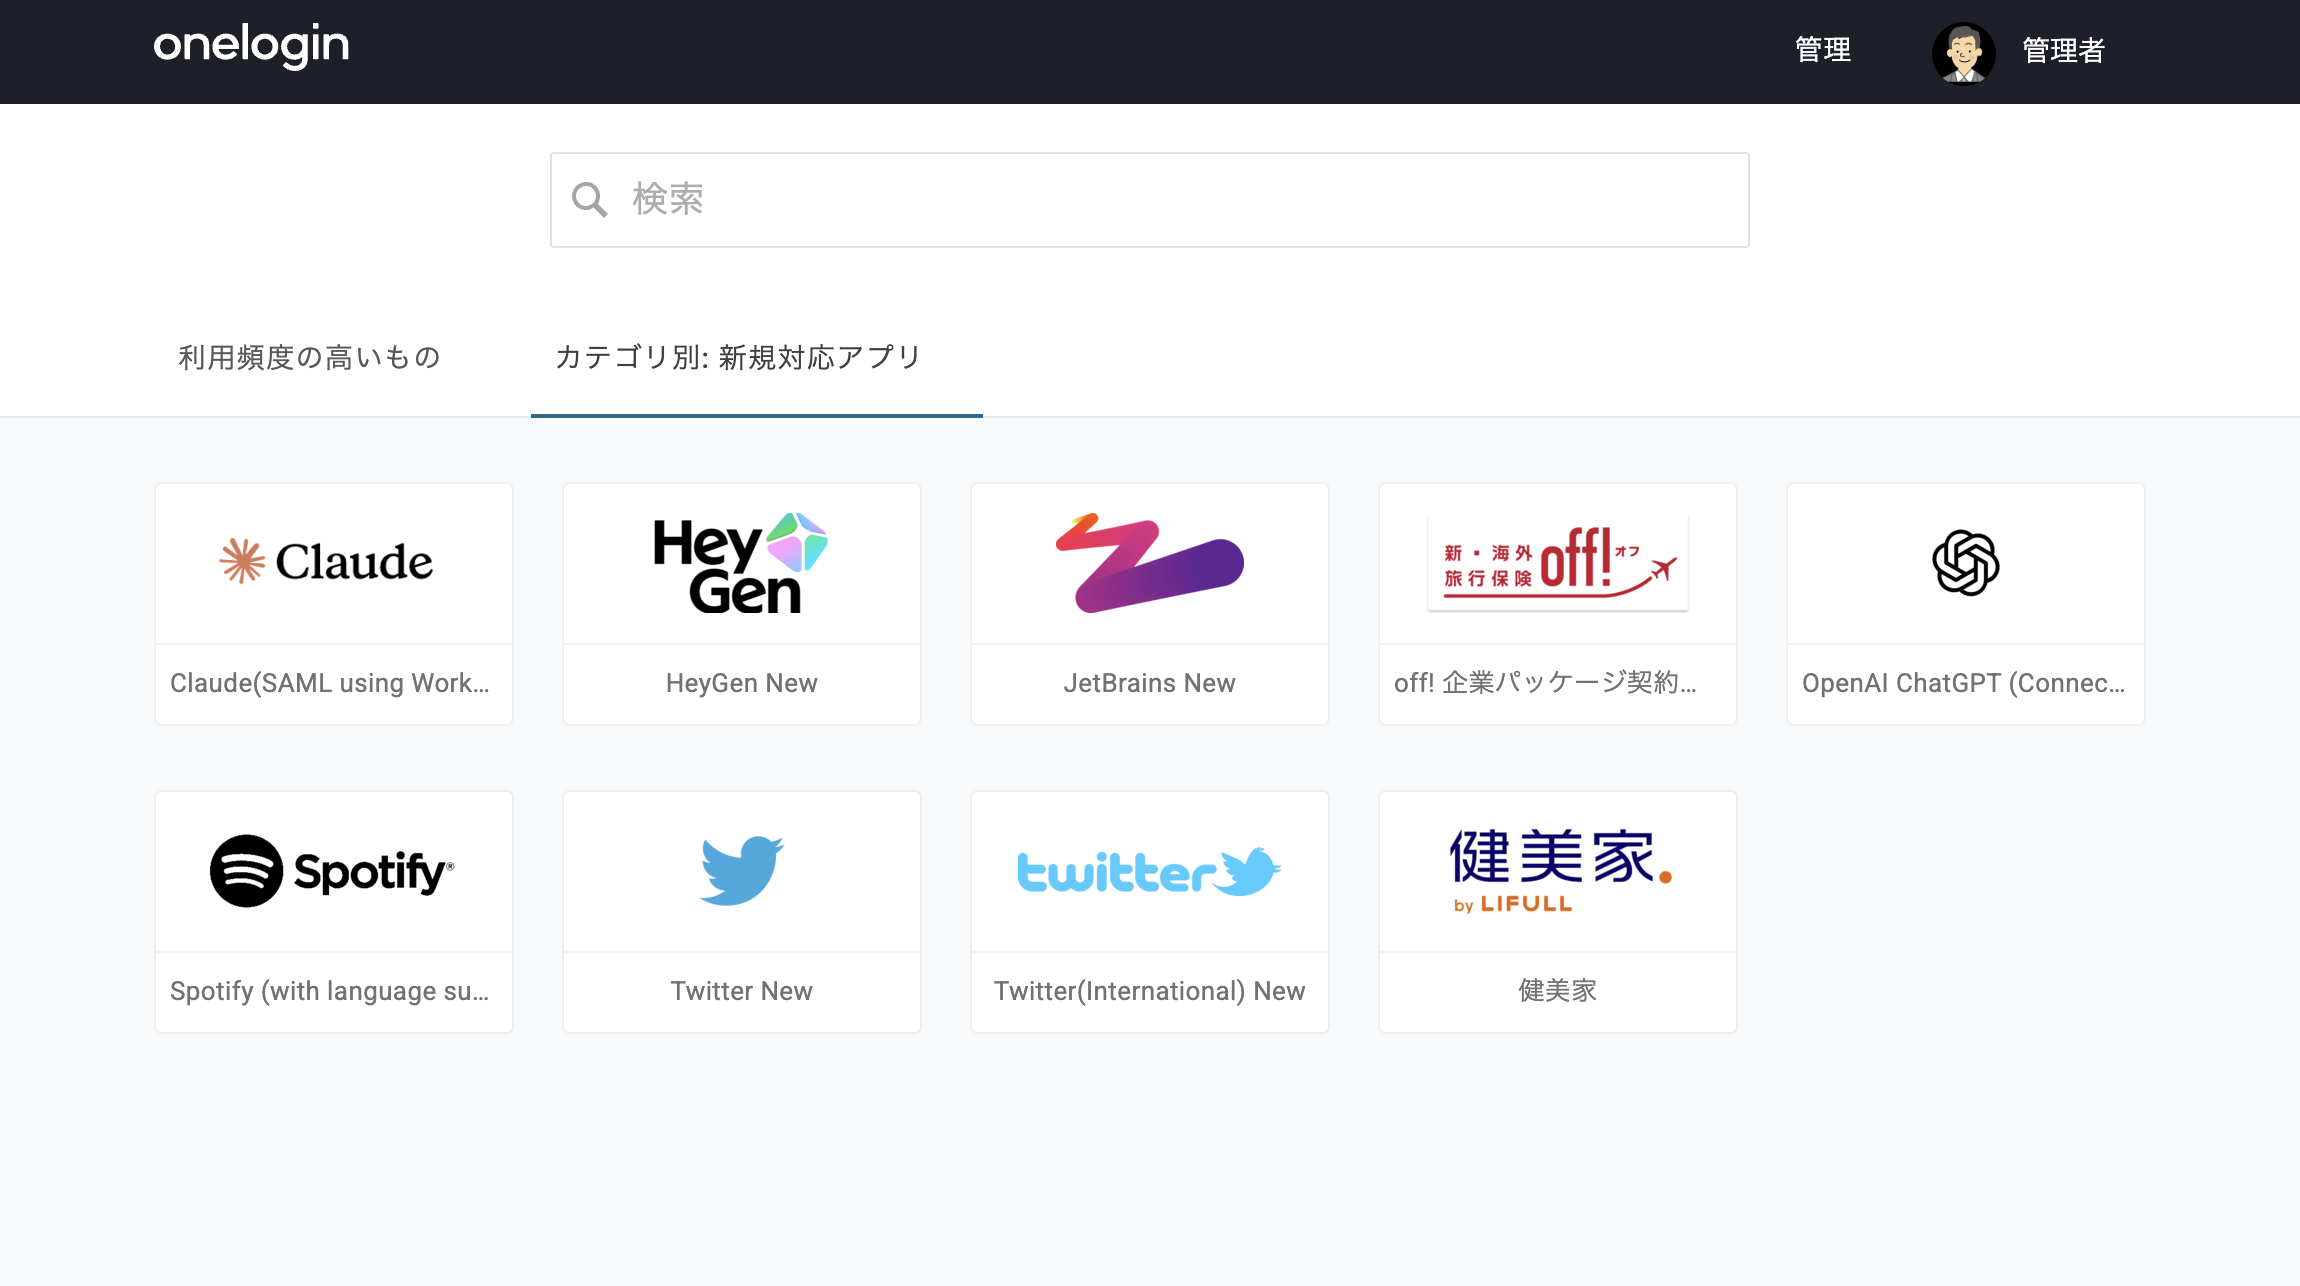
2026年9月にペンティオが新たに追加したカタログコネクタは以下の通りです。
| 連携方式 | 連携アプリ |
SAML |
|
Form-based |
|
2026年9月にペンティオが更新したカタログコネクタは以下の通りです。
| 連携方式 | 連携アプリ |
Form-based |
|
※1 既存のコネクタの不具合を修正し、新規コネクタとして提供しております
※2 ログインに失敗する問題を修正いたしました
お知らせ 2026年度9月度 - 新規対応アプリ もあわせてご覧ください。
新規作成・更新されたペンティオ独自ドキュメント・お知らせ
- Claude - SAML認証
- SecureW2 JoinNow Management Portal - SAML認証
- Yoom - SAML認証(カスタムコネクタ)
- 1Password - SCIM Bridgeからホスト型ユーザープロビジョニングへの移行
- 1Password - ユーザープロビジョニング
- OneLogin - 異なるテナント間でのユーザープロビジョニング
- Salesforce - ユーザープロビジョニング
- Microsoft アカウントにプロビジョニングされる表示名(DisplayName)のカスタマイズ
- Active Directory ディレクトリ連携のよくあるトラブルシューティング
- ユーザー認証をMicrosoft Entra IDに委任するTrusted IdP設定手順
- OneLogin Protectアプリによる初回認証
- OneLoginからユーザーを削除する
- OneLogin Device Trustでクライアント証明書を自動選択する方法 - Google Chrome
- 特定アプリへのSSOを社内IPアドレスに制限する
- 2026年8月16日 - Device Trust 認証局移行に伴うクライアント証明書失効と移行アクションのご案内【重要/要対応】
ペンティオは日本のみなさまにOneLoginをより安全かつ便利にご活用いただくため、これからも取り組んで参ります。